นโยบายการกำกับดูแลกิจการ · 2025
หัวข้อในหมวดนี้7 หัวข้อ
- นโยบายการกำกับดูแลกิจการ3 รายการ
- นโยบายและแนวปฏิบัติเกี่ยวกับคณะกรรมการ2 รายการ
- นโยบายและแนวปฏิบัติเกี่ยวกับผู้ถือหุ้นและผู้มีส่วนได้เสีย2 รายการ
- จรรยาบรรณธุรกิจ4 รายการ
- การส่งเสริมการปฏิบัติตามจรรยาบรรณธุรกิจ4 รายการ
- เครือข่ายและโครงการต่อต้านการทุจริต2 รายการ
- การเปลี่ยนแปลงและพัฒนาการที่สำคัญของนโยบายการกำกับดูแลกิจการ6 รายการ
นโยบายการกำกับดูแลกิจการ
มีนโยบายการกำกับดูแลกิจการ
มี
รายละเอียดนโยบาย
6.1 ภาพรวมของนโยบายและแนวปฏิบัติการกำกับดูแลกิจการ
คณะกรรมการบริษัทได้อนุมัตินโยบายการกำกับดูแลกิจการที่ดี ซึ่งเป็นองค์ประกอบที่สำคัญที่ทำให้บริษัทฯ มีการเติบโตอย่างยั่งยืน นโยบายนี้ใช้เป็นแนวทางในการดำเนินธุรกิจและเป็นบรรทัดฐานให้กรรมการ ผู้บริหาร และพนักงานขององค์กรทุกคนยึดถือเป็นแนวทางในการปฏิบัติหน้าที่ของตนอย่างเคร่งครัด เพื่อส่งเสริมให้บริษัทฯ เป็นองค์กรที่มีประสิทธิภาพในการดำเนินธุรกิจ มีความโปร่งใส และตรวจสอบได้ ซึ่งถือเป็นบทบาทที่สำคัญของคณะกรรมการบริษัทในการกำกับดูแลละกลั่นกรองงานที่เกี่ยวข้องกับการกำกับดูแลกิจการรวมถึงการติดตามผล ทบทวน และปรับปรุงนโยบายให้สอดคล้องและเหมาะสมกับสถานการณ์ที่เปลี่ยนแปลง โดยยังยึดหลักปฏิบัติตามหลักการกำกับดูแลกิจการที่ดี (Corporate Governance Code หรือ CG code) ของคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์แห่งประเทศไทย เพื่อให้เกิดผลดังนี้
1. องค์กรเจริญเติบโตแบบยั่งยืน
2. ส่งเสริมเรื่องความโปร่งใสและตรวจสอบได้ (Transparency and Auditable) ความมีจริยธรรม (Ethic) ความซื่อสัตย์สุจริต (Integrity) ความมีประสิทธิภาพ ความเป็นธรรม ความรับผิดชอบในผลของงานที่ทำหรือตัดสินใจ (Accountability) รวมทั้งการเพิ่มศักยภาพทางการแข่งขัน (Competitive Advantage) เพื่อสร้างคุณค่าให้กับองค์กร
3. มีหลักจริยธรรมองค์กร (Code of Conduct) โดยให้บุคลากรทุกระดับต้องรับทราบและนำไปใช้ในการปฏิบัติ และมีกลไกที่ใช้ในการติดตามการปฏิบัติตามที่มีประสิทธิผล เช่น การเปิดช่องทางให้มีการแจ้งเบาะแส (Whistle Blowing)
4. มีการกำหนดทิศทางในการดำเนินธุรกิจที่ชัดเจน โดยมีการกำหนดวิสัยทัศน์ พันธกิจ กลยุทธ์ วัตถุประสงค์หลัก เป้าหมาย รวมทั้งระดับความเสี่ยงที่องค์กรยอมรับได้ (Risk Appetite) และงบประมาณ
5. มีการกำหนดขอบเขตหน้าที่ความรับผิดชอบและอำนาจดำเนินการอย่างชัดเจน (Clear lines of responsibility & accountability including management of authority)
6. มีการติดตามผลประกอบการของบริษัทรวมทั้งผลการดำเนินงานด้านต่าง ๆ โดยมีการทบทวนและปรับกลยุทธ์ เพื่อให้บรรลุตามเป้าหมายที่กำหนด
7. การดำเนินงานเป็นไปตามความคาดหวังของผู้มีส่วนได้เสีย สามารถสร้างความเชื่อมั่นให้กับผู้ถือหุ้นและผู้มีส่วนได้เสียทุกฝ่าย ซึ่งรวมทั้งสังคมและสิ่งแวดล้อม (Social and Environment)
8. มีการประเมินผลการปฏิบัติงาน (Performance Management) ที่มีประสิทธิผล สามารถผลักดันให้งานบรรลุวัตถุประสงค์ตามเป้าหมายที่กำหนดและการกำหนดค่าตอบแทนที่เป็นธรรมสอดคล้องกับหน้าที่ความรับผิดชอบและผลการปฏิบัติงาน
9. มีการรายงานทางการเงินที่น่าเชื่อถือและเปิดเผยข้อมูลสำคัญต่าง ๆ อย่างถูกต้อง เพียงพอ ทันเวลา และเป็นไปตามกฎเกณฑ์มาตรฐานที่เกี่ยวข้อง
10. มีการบริหารความเสี่ยงอย่างมีประสิทธิผลทั่วทั้งองค์กร และส่งเสริมให้กลายเป็นวัฒนธรรมองค์กร เพื่อให้มีการพิจารณาและบริหารจัดการความเสี่ยงในการดำเนินการและตัดสินใจในเรื่องต่าง ๆ ที่สำคัญอย่างรอบคอบ
11. มีการสื่อสารข้อมูลความเสี่ยงและการควบคุมไปยังหน่วยงานและผู้ที่เกี่ยวข้องในเวลาที่เหมาะสม เพื่อรับทราบและดำเนินการจัดการความเสี่ยงได้ทันเวลา
12. สามารถปรับตัวได้ภายใต้ปัจจัยการเปลี่ยนแปลง (Corporate Resilience)
13. มีการประสานงานและข้อมูลการดำเนินงานรวมทั้งข้อมูลความเสี่ยง ระหว่างกรรมการ ผู้สอบบัญชี หัวหน้าฝ่ายตรวจสอบภายในและฝ่ายจัดการ ด้วยความถี่ที่เหมาะสม
14. มีการกำหนดบทบาทหน้าที่และความรับผิดชอบของคณะกรรมการและฝ่ายจัดการ โดยให้มีการแบ่งแยกหน้าที่ระหว่างการบริหารงานและการกำกับดูแลอย่างชัดเจน เพื่อให้เกิด Check & Balance และเพื่อเสริมสร้างการทำงานของคณะกรรมการให้มีประสิทธิภาพประสิทธิผล หลักการกำกับดูแลกิจการที่ดี มีหลักปฏิบัติ 8 ประการดังนี้
หลักปฏิบัติ 1 บทบาทและความรับผิดชอบของคณะกรรมการ
หลักปฏิบัติ 2 วัตถุประสงค์และเป้าหมายหลักของบริษัท
หลักปฏิบัติ 3 เสริมสร้างคณะกรรมการที่มีประสิทธิผล
หลักปฏิบัติ 4 สรรหา และพัฒนาผู้บริหารระดับสูงและการบริหารบุคลากร
หลักปฏิบัติ 5 ส่งเสริมนวัตกรรมและการประกอบธุรกิจอย่างมีความรับผิดชอบ
หลักปฏิบัติ 6 ดูแลให้มีระบบการบริหารความเสี่ยงและการควบคุมภายในที่เหมาะสม
หลักปฏิบัติ 7 รักษาความน่าเชื่อถือทางการเงินและการเปิดเผยข้อมูล
หลักปฏิบัติ 8 สนับสนุนการมีส่วนร่วมและการสื่อสารกับผู้ถือหุ้น
6.1.1 นโยบายและแนวปฏิบัติเกี่ยวกับคณะกรรมการ
คณะกรรมการบริษัทใช้นโยบายการกำกับดูแลกิจการ โดยครอบคลุมเนื้อหาหลักการสำคัญตั้งแต่โครงสร้าง บทบาท หน้าที่ และความรับผิดชอบของคณะกรรมการบริษัท จนถึงหลักการในการบริหารงานของผู้บริหารอย่างโปร่งใส ชัดเจน และสามารถตรวจสอบได้ โดยอาศัยหลักปฏิบัติ และแนวปฏิบัติตามหลักการกำกับดูแลกิจการที่ดีสำหรับบริษัทจดทะเบียน ปี 2560 ของสำนักงาน ก.ล.ต. เพื่อเป็นแนวทางในการบริหารองค์กร ทำให้เกิดความเชื่อมั่นว่าการดำเนินงานใด ๆ ของบริษัทฯ เป็นไปด้วยความเป็นธรรม และคำนึงถึงประโยชน์สูงสุดของผู้ถือหุ้นและผู้มีส่วนได้เสียทุกฝ่าย
1. การสรรหาและกำหนดค่าตอบแทนของกรรมการและผู้บริหาร
บริษัทฯ ตระหนักถึงการสรรหาและกำหนดค่าตอบแทนให้กับกรรมการบริษัท กรรมการชุดย่อย และผู้บริหาร อย่างเหมาะสมกับหน้าที่และความรับผิดชอบ รวมถึงคำนึงถึงการขับเคลื่อนองค์กรไปสู่เป้าหมายและให้สอดคล้องกับผลการดำเนินงานของบริษัทฯ และข้อมูลของบริษัทอื่นที่มีขนาดใกล้เคียงหรืออยู่ในอุตสาหกรรมเดียวกัน โดยคณะกรรมการบริษัทได้มีมติแต่งตั้งคณะกรรมการสรรหาและพิจารณาค่าตอบแทน เพื่อทำหน้าที่ในการกำหนดและทบทวนนโยบาย หลักเกณฑ์ และรูปแบบการสรรหาและพิจารณาค่าตอบแทนหรือผลประโยชน์อื่น ๆ แก่กรรมการบริษัท กรรมการชุดย่อย และผู้บริหาร รวมทั้งโครงสร้างค่าตอบแทน ก่อนนำเสนอต่อคณะกรรมการบริษัทและที่ประชุมผู้ถือหุ้นเพื่อพิจารณาอนุมัติตามลำดับต่อไป
การกำหนดค่าตอบแทนจะพิจารณาจากผลประกอบการรวมของบริษัทฯ การปฏิบัติงานและความรับผิดชอบ รวมถึงผลการประเมินการปฏิบัติงาน และข้อมูลการจ่ายค่าตอบแทนเปรียบเทียบกับการจ่ายค่าตอบแทนของธุรกิจหรืออุตสาหกรรมในประเภทเดียวกันกับบริษัทฯ หรือใกล้เคียงกับบริษัทฯ
ทั้งนี้ การจ่ายค่าตอบแทนของกรรมการบริษัทและกรรมการชุดย่อยจะต้องผ่านการพิจารณาอนุมัติจากที่ประชุมผู้ถือหุ้นและสำหรับค่าตอบแทนผู้บริหาร จะต้องเป็นไปตามหลักการและนโยบายที่คณะกรรมการบริษัทกำหนดไว้ในหัวข้อนโยบายการจ่ายค่าตอบแทนกรรมการบริหารและผู้บริหาร ซึ่งจะพิจารณาจากภาระหน้าที่และความรับผิดชอบ รวมถึงผลการปฏิบัติงานของผู้บริหารแต่ละท่าน และผลการดำเนินงานของบริษัทฯ โดยกรรมการบริษัท กรรมการชุดย่อย และผู้บริหารระดับสูงจะได้รับค่าตอบแทนในอัตราที่เหมาะสมตามหน้าที่ และความรับผิดชอบในการดำเนินงาน ซึ่งเป็นไปตามมติที่ประชุมผู้ถือหุ้น
2. ความเป็นอิสระของคณะกรรมการบริษัทและคำนิยามกรรมการอิสระ
กรรมการอิสระต้องมีคุณสมบัติเกี่ยวกับความเป็นอิสระตามที่บริษัทฯ กำหนดและสอดคล้องกับประกาศคณะกรรมการกำกับตลาดทุน และต้องสามารถดูแลผลประโยชน์ของผู้ถือหุ้นทุกรายให้เท่าเทียมกัน โดยไม่ให้เกิดความขัดแย้งทางผลประโยชน์ นอกจากนี้ยังต้องสามารถเข้าร่วมประชุมคณะกรรมการบริษัทโดยให้ความเห็นอย่างอิสระได้ กรรมการอิสระของบริษัทฯ ต้องมีคุณสมบัติตามข้อกำหนดดังนี้
(1) ถือหุ้นไม่เกินร้อยละ 1ของจำนวนหุ้นที่มีสิทธิออกเสียงทั้งหมดของบริษัทฯ หรือบริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่หรือผู้มีอำนาจควบคุมของบริษัทฯ ทั้งนี้ ให้นับรวมการถือหุ้นของผู้ที่เกี่ยวข้องของกรรมการอิสระรายนั้น ๆ ด้วย
(2) ไม่เป็นหรือเคยเป็นกรรมการที่มีส่วนร่วมบริหารงาน ลูกจ้าง พนักงาน ที่ปรึกษาที่ได้เงินเดือนประจำ หรือผู้มีอำนาจควบคุมของบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง
(3) ไม่เป็นบุคคลที่มีความสัมพันธ์ทางสายโลหิต หรือโดยการจดทะเบียนตามกฎหมาย ในลักษณะที่เป็นบิดา มารดา คู่สมรส พี่น้อง และบุตร รวมทั้งคู่สมรสของบุตร ของผู้บริหาร ผู้ถือหุ้นรายใหญ่ ผู้มีอำนาจควบคุม หรือบุคคลที่จะได้รับการเสนอให้เป็นผู้บริหารหรือผู้มีอำนาจควบคุมของบริษัทฯ หรือบริษัทย่อย
(4) ไม่มีหรือเคยมีความสัมพันธ์ทางธุรกิจกับบริษัทฯ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่หรือผู้มีอำนาจควบคุมของบริษัทฯ ในลักษณะที่อาจเป็นการขัดขวางการใช้วิจารณญาณอย่างอิสระของตน รวมทั้งไม่เป็นหรือเคยเป็นผู้ถือหุ้นที่มีนัย หรือผู้มีอำนาจควบคุมของผู้ที่มีความสัมพันธ์ทางธุรกิจกับบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของผู้ขออนุญาต เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง
(5) ไม่เป็นหรือเคยเป็นผู้สอบบัญชีของบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของบริษัทฯ และไม่เป็นผู้ถือหุ้นที่มีนัย ผู้มีอำนาจควบคุม หรือหุ้นส่วนสำนักงานสอบบัญชี ซึ่งมีผู้สอบบัญชีของบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของบริษัทฯ สังกัดอยู่ เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง
(6) ไม่เป็นหรือเคยเป็นผู้ให้บริการทางวิชาชีพใด ๆ ซึ่งรวมถึงการให้บริการเป็นที่ปรึกษากฎหมายหรือที่ปรึกษาทางการเงิน ซึ่งได้รับค่าบริการเกินกว่า 2ล้านบาทต่อปี จากบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของบริษัทฯ และไม่เป็นผู้ถือหุ้นที่มีนัย ผู้มีอำนาจควบคุม หรือหุ้นส่วนของผู้ให้บริการทางวิชาชีพนั้นด้วย เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง
(7) ไม่เป็นกรรมการที่ได้รับการแต่งตั้งขึ้นเพื่อเป็นตัวแทนของกรรมการของบริษัทฯ ผู้ถือหุ้นรายใหญ่ หรือผู้ถือหุ้นซึ่งเป็นผู้ที่เกี่ยวข้องกับผู้ถือหุ้นรายใหญ่
(8) ไม่ประกอบกิจการที่มีสภาพอย่างเดียวกันและเป็นการแข่งขันที่มีนัยกับกิจการของบริษัทฯ หรือบริษัทย่อย หรือไม่เป็นหุ้นส่วนที่มีนัยในห้างหุ้นส่วน หรือเป็นกรรมการที่มีส่วนร่วมบริหารงาน ลูกจ้าง พนักงาน ที่ปรึกษาที่รับเงินเดือนประจำ หรือถือหุ้นเกินร้อยละ 1ของจำนวนหุ้นที่มีสิทธิออกเสียงทั้งหมดของบริษัทอื่น ซึ่งประกอบกิจการที่มีสภาพอย่างเดียวกันและเป็นการแข่งขันที่มีนัยกับกิจการของบริษัทฯ หรือบริษัทย่อย
(9) ไม่มีลักษณะอื่นใดที่ทำให้ไม่สามารถให้ความเห็นอย่างเป็นอิสระเกี่ยวกับการดำเนินงานของบริษัทฯ
3. การพัฒนากรรมการบริษัทและผู้บริหาร
คณะกรรมการบริษัทมีนโยบายส่งเสริมและอำนวยความสะดวกให้มีการฝึกอบรม และการให้ความรู้แก่กรรมการบริษัทและผู้เกี่ยวข้องในระบบการกำกับดูแลกิจการของบริษัทฯ อาทิ กรรมการบริษัท กรรมการตรวจสอบ และผู้บริหาร เป็นต้น เพื่อให้มีการปรับปรุงและพัฒนาการปฏิบัติงานอย่างต่อเนื่องและมีประสิทธิภาพยิ่งขึ้น ซึ่งกรรมการบริษัทต้องผ่านการอบรมหลักสูตรกรรมการบริษัท ได้แก่ Director Accreditation Program (DAP) และ/หรือ Director Certification Program (DCP) จากสมาคมส่งเสริมสถาบันกรรมการบริษัทไทย (Thai Institute of Directors Association: IOD)
ลิงก์เอกสารนโยบาย
https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20250203-good-corporate-governance-policy.pdf
นโยบายและแนวปฏิบัติเกี่ยวกับคณะกรรมการ
มีนโยบายและแนวปฏิบัติเกี่ยวกับคณะกรรมการ
มี
แนวปฏิบัติเกี่ยวกับคณะกรรมการ
| แนวปฏิบัติ | รายละเอียด | ลิงก์เอกสาร | ||||||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| การสรรหากรรมการ | นโยบายและแนวปฏิบัติเกี่ยวกับคณะกรรมการ คณะกรรมการบริษัทใช้นโยบายการกำกับดูแลกิจการ โดยครอบคลุมเนื้อหาหลักการสำคัญตั้งแต่โครงสร้าง บทบาท หน้าที่ และความรับผิดชอบของคณะกรรมการบริษัท จนถึงหลักการในการบริหารงานของผู้บริหารอย่างโปร่งใส ชัดเจน และสามารถตรวจสอบได้ โดยอาศัยหลักปฏิบัติ และแนวปฏิบัติตามหลักการกำกับดูแลกิจการที่ดีสำหรับบริษัทจดทะเบียน ปี 2560 ของสำนักงาน ก.ล.ต. เพื่อเป็นแนวทางในการบริหารองค์กร ทำให้เกิดความเชื่อมั่นว่าการดำเนินงานใด ๆ ของบริษัทฯ เป็นไปด้วยความเป็นธรรม และคำนึงถึงประโยชน์สูงสุดของผู้ถือหุ้นและผู้มีส่วนได้เสียทุกฝ่าย การสรรหาและกำหนดค่าตอบแทนของกรรมการและผู้บริหาร บริษัทฯ ตระหนักถึงการสรรหาและกำหนดค่าตอบแทนให้กับกรรมการบริษัท กรรมการชุดย่อย และผู้บริหาร อย่างเหมาะสมกับหน้าที่และความรับผิดชอบ รวมถึงคำนึงถึงการขับเคลื่อนองค์กรไปสู่เป้าหมายและให้สอดคล้องกับผลการดำเนินงานของบริษัทฯ และข้อมูลของบริษัทอื่นที่มีขนาดใกล้เคียงหรืออยู่ในอุตสาหกรรมเดียวกัน โดยคณะกรรมการบริษัทได้มีมติแต่งตั้งคณะกรรมการสรรหาและพิจารณาค่าตอบแทน เพื่อทำหน้าที่ในการกำหนดและทบทวนนโยบาย หลักเกณฑ์ และรูปแบบการสรรหาและพิจารณาค่าตอบแทนหรือผลประโยชน์อื่น ๆ แก่กรรมการบริษัท กรรมการชุดย่อย และผู้บริหาร รวมทั้งโครงสร้างค่าตอบแทน ก่อนนำเสนอต่อคณะกรรมการบริษัทและที่ประชุมผู้ถือหุ้นเพื่อพิจารณาอนุมัติตามลำดับต่อไป การกำหนดค่าตอบแทนจะพิจารณาจากผลประกอบการรวมของบริษัทฯ การปฏิบัติงานและความรับผิดชอบ รวมถึงผลการประเมินการปฏิบัติงาน และข้อมูลการจ่ายค่าตอบแทนเปรียบเทียบกับการจ่ายค่าตอบแทนของธุรกิจหรืออุตสาหกรรมในประเภทเดียวกันกับบริษัทฯ หรือใกล้เคียงกับบริษัทฯ ทั้งนี้ การจ่ายค่าตอบแทนของกรรมการบริษัทและกรรมการชุดย่อยจะต้องผ่านการพิจารณาอนุมัติจากที่ประชุมผู้ถือหุ้นและสำหรับค่าตอบแทนผู้บริหาร จะต้องเป็นไปตามหลักการและนโยบายที่คณะกรรมการบริษัทกำหนดไว้ในหัวข้อนโยบายการจ่ายค่าตอบแทนกรรมการบริหารและผู้บริหาร ซึ่งจะพิจารณาจากภาระหน้าที่และความรับผิดชอบ รวมถึงผลการปฏิบัติงานของผู้บริหารแต่ละท่าน และผลการดำเนินงานของบริษัทฯ โดยกรรมการบริษัท กรรมการชุดย่อย และผู้บริหารระดับสูงจะได้รับค่าตอบแทนในอัตราที่เหมาะสมตามหน้าที่ และความรับผิดชอบในการดำเนินงาน ซึ่งเป็นไปตามมติที่ประชุมผู้ถือหุ้น
| https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20230724-good-corporate-governance-policy-th.pdf | ||||||||||||||||||||||||||||||
| การกำหนดค่าตอบแทนกรรมการ | การกำหนดค่าตอบแทนจะพิจารณาจากผลประกอบการรวมของบริษัทฯ การปฏิบัติงานและความรับผิดชอบ รวมถึงผลการประเมินการปฏิบัติงาน และข้อมูลการจ่ายค่าตอบแทนเปรียบเทียบกับการจ่ายค่าตอบแทนของธุรกิจหรืออุตสาหกรรมในประเภทเดียวกันกับบริษัทฯ หรือใกล้เคียงกับบริษัทฯ | |||||||||||||||||||||||||||||||
| ความเป็นอิสระของคณะกรรมการจากฝ่ายจัดการ | ความเป็นอิสระของคณะกรรมการบริษัทและคำนิยามกรรมการอิสระ กรรมการอิสระต้องมีคุณสมบัติเกี่ยวกับความเป็นอิสระตามที่บริษัทฯ กำหนดและสอดคล้องกับประกาศคณะกรรมการกำกับตลาดทุน และต้องสามารถดูแลผลประโยชน์ของผู้ถือหุ้นทุกรายให้เท่าเทียมกัน โดยไม่ให้เกิดความขัดแย้งทางผลประโยชน์ นอกจากนี้ยังต้องสามารถเข้าร่วมประชุมคณะกรรมการบริษัทโดยให้ความเห็นอย่างอิสระได้ กรรมการอิสระของบริษัทฯ ต้องมีคุณสมบัติตามข้อกำหนดดังนี้ (1) ถือหุ้นไม่เกินร้อยละ 1ของจำนวนหุ้นที่มีสิทธิออกเสียงทั้งหมดของบริษัทฯ หรือบริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่หรือผู้มีอำนาจควบคุมของบริษัทฯ ทั้งนี้ ให้นับรวมการถือหุ้นของผู้ที่เกี่ยวข้องของกรรมการอิสระรายนั้น ๆ ด้วย (2) ไม่เป็นหรือเคยเป็นกรรมการที่มีส่วนร่วมบริหารงาน ลูกจ้าง พนักงาน ที่ปรึกษาที่ได้เงินเดือนประจำ หรือผู้มีอำนาจควบคุมของบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง (3) ไม่เป็นบุคคลที่มีความสัมพันธ์ทางสายโลหิต หรือโดยการจดทะเบียนตามกฎหมาย ในลักษณะที่เป็นบิดา มารดา คู่สมรส พี่น้อง และบุตร รวมทั้งคู่สมรสของบุตร ของผู้บริหาร ผู้ถือหุ้นรายใหญ่ ผู้มีอำนาจควบคุม หรือบุคคลที่จะได้รับการเสนอให้เป็นผู้บริหารหรือผู้มีอำนาจควบคุมของบริษัทฯ หรือบริษัทย่อย (4) ไม่มีหรือเคยมีความสัมพันธ์ทางธุรกิจกับบริษัทฯ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่หรือผู้มีอำนาจควบคุมของบริษัทฯ ในลักษณะที่อาจเป็นการขัดขวางการใช้วิจารณญาณอย่างอิสระของตน รวมทั้งไม่เป็นหรือเคยเป็นผู้ถือหุ้นที่มีนัย หรือผู้มีอำนาจควบคุมของผู้ที่มีความสัมพันธ์ทางธุรกิจกับบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของผู้ขออนุญาต เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง (5) ไม่เป็นหรือเคยเป็นผู้สอบบัญชีของบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของบริษัทฯ และไม่เป็นผู้ถือหุ้นที่มีนัย ผู้มีอำนาจควบคุม หรือหุ้นส่วนสำนักงานสอบบัญชี ซึ่งมีผู้สอบบัญชีของบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของบริษัทฯ สังกัดอยู่ เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง (6) ไม่เป็นหรือเคยเป็นผู้ให้บริการทางวิชาชีพใด ๆ ซึ่งรวมถึงการให้บริการเป็นที่ปรึกษากฎหมายหรือที่ปรึกษาทางการเงิน ซึ่งได้รับค่าบริการเกินกว่า 2ล้านบาทต่อปี จากบริษัทฯ บริษัทใหญ่ บริษัทย่อย บริษัทร่วม ผู้ถือหุ้นรายใหญ่ หรือผู้มีอำนาจควบคุมของบริษัทฯ และไม่เป็นผู้ถือหุ้นที่มีนัย ผู้มีอำนาจควบคุม หรือหุ้นส่วนของผู้ให้บริการทางวิชาชีพนั้นด้วย เว้นแต่จะได้พ้นจากการมีลักษณะดังกล่าวมาแล้วไม่น้อยกว่า 2ปี ก่อนการเข้าดำรงตำแหน่ง (7) ไม่เป็นกรรมการที่ได้รับการแต่งตั้งขึ้นเพื่อเป็นตัวแทนของกรรมการของบริษัทฯ ผู้ถือหุ้นรายใหญ่ หรือผู้ถือหุ้นซึ่งเป็นผู้ที่เกี่ยวข้องกับผู้ถือหุ้นรายใหญ่ (8) ไม่ประกอบกิจการที่มีสภาพอย่างเดียวกันและเป็นการแข่งขันที่มีนัยกับกิจการของบริษัทฯ หรือบริษัทย่อย หรือไม่เป็นหุ้นส่วนที่มีนัยในห้างหุ้นส่วน หรือเป็นกรรมการที่มีส่วนร่วมบริหารงาน ลูกจ้าง พนักงาน ที่ปรึกษาที่รับเงินเดือนประจำ หรือถือหุ้นเกินร้อยละ 1ของจำนวนหุ้นที่มีสิทธิออกเสียงทั้งหมดของบริษัทอื่น ซึ่งประกอบกิจการที่มีสภาพอย่างเดียวกันและเป็นการแข่งขันที่มีนัยกับกิจการของบริษัทฯ หรือบริษัทย่อย (9) ไม่มีลักษณะอื่นใดที่ทำให้ไม่สามารถให้ความเห็นอย่างเป็นอิสระเกี่ยวกับการดำเนินงานของบริษัทฯ | |||||||||||||||||||||||||||||||
| การพัฒนากรรมการ | การพัฒนากรรมการบริษัทและผู้บริหาร คณะกรรมการบริษัทมีนโยบายส่งเสริมและอำนวยความสะดวกให้มีการฝึกอบรม และการให้ความรู้แก่กรรมการบริษัทและผู้เกี่ยวข้องในระบบการกำกับดูแลกิจการของบริษัทฯ อาทิ กรรมการบริษัท กรรมการตรวจสอบ และผู้บริหาร เป็นต้น เพื่อให้มีการปรับปรุงและพัฒนาการปฏิบัติงานอย่างต่อเนื่องและมีประสิทธิภาพยิ่งขึ้น ซึ่งกรรมการบริษัทต้องผ่านการอบรมหลักสูตรกรรมการบริษัท ได้แก่ Director Accreditation Program (DAP) และ/หรือ Director Certification Program (DCP) จากสมาคมส่งเสริมสถาบันกรรมการบริษัทไทย (Thai Institute of Directors Association: IOD) | |||||||||||||||||||||||||||||||
| การประเมินผลการปฏิบัติหน้าที่ของคณะกรรมการ | คณะกรรมการบริษัทได้กำหนดให้มีการประเมินผลการปฏิบัติงานตนเองของคณะกรรมการบริษัท (Board Self-Assessment) เป็นประจำทุกปี อย่างน้อยปีละ 1 ครั้ง เพื่อทบทวนการทำงาน ปัญหาและอุปสรรคที่พบ และเพื่อประเมินผลการปฏิบัติงานในปีที่ผ่านมา และหาแนวทางในการปรับปรุงประสิทธิภาพในการทำงานของคณะกรรมการบริษัทในปีต่อ ๆ ไป โดยใช้แบบประเมินดังต่อไปนี้
โดยหลักเกณฑ์ในแบบการประเมินทั้ง 4 ชุด ได้อ้างอิงมาจากตัวอย่างแบบประเมินตนเองของคณะกรรมการบริษัทของตลาดหลักทรัพย์ฯ เดือนกุมภาพันธ์ 2558 โดยนำมาปรับใช้ให้เข้ากับธุรกิจของบริษัทฯ สำหรับกระบวนการในการประเมินการปฏิบัติงานของคณะกรรมการทั้งคณะ คณะกรรมการชุดย่อย รายบุคคล และการประเมินประธานกรรมการบริหาร คณะกรรมการบริษัทมอบหมายให้เลขานุการบริษัทเป็นผู้รวบรวมและนำส่งแบบประเมินผลการปฏิบัติงานประจำปีทั้งแบบคณะและรายบุคคล รวมทั้งสรุปบทวิเคราะห์ผลการประเมินประสิทธิภาพการดำเนินงานของคณะกรรมการบริษัทและรายงานผลการดำเนินงานของคณะกรรมการบริษัท และรายงานผลการวิเคราะห์จากการประเมินให้คณะกรรมการบริษัทรับทราบ เพื่อนำมาพิจารณาปรับปรุงและพัฒนาการดำเนินงานต่อไป บริษัทฯ ได้จัดให้มีการประเมิน 3 ด้าน ได้แก่ โครงสร้างและคุณสมบัติของกรรมการ การประชุมคณะกรรมการ บทบาท หน้าที่ และความรับผิดชอบของกรรมการ โดยมีหัวข้อและผลการประเมินในปี 2568 ที่ระดับผลการประเมินดังนี้ การประเมินผลการปฏิบัติงานของคณะกรรมการจะจัดให้มีขึ้นทุกปี โดยแบ่งการประเมินออกเป็น 4 ประเภท คือ 1) การประเมินตนเองของกรรมการทั้งคณะ 2) การประเมินตนเองของคณะกรรมการเป็นรายบุคคล 3) การประเมินตนเองของคณะกรรมการชุดย่อย 4) การประเมินผลงานของประธานกรรมการบริหาร ส่งให้คณะกรรมการทุกคนประเมินผลการปฏิบัติงานประจำปีทั้งแบบคณะและรายบุคคล ซึ่งภายหลังที่คณะกรรมการแต่ละคนประเมินเสร็จเรียบร้อยแล้ว จะนำการประเมินให้คณะกรรมการบริษัท รับทราบและหารือเพื่อปรับปรุงประสิทธิผลของการทำงานของคณะกรรมการในรอบปี หลักเกณฑ์การประเมินสามารถสรุปได้ ดังนี้
| |||||||||||||||||||||||||||||||
| การกำกับดูแลบริษัทย่อยและบริษัทร่วม | บริษัทฯ ให้ความสำคัญกับการกำกับดูแลบริษัทย่อยและบริษัทร่วม และมุ่งเน้นการกำหนดกลไกที่จะนำไปสู่ระบบการกำกับดูแลบริษัทย่อยและบริษัทร่วมที่ดี โดยเป็นไปตามหลักเกณฑ์ที่เกี่ยวข้องตามแนวทางการกำกับดูแลกิจการที่ดีของตลาดหลักทรัพย์แห่งประเทศไทยและคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ รวมทั้งคำนึงถึงสิทธิและประโยชน์ของผู้มีส่วนได้ส่วนเสียทุกภาคส่วน โดยมีรายละเอียด ดังนี้
| |||||||||||||||||||||||||||||||
จรรยาบรรณธุรกิจ
มีจรรยาบรรณธุรกิจ
มี
รายละเอียดจรรยาบรรณธุรกิจ
จรรยาบรรณธุรกิจ
บริษัทฯ ตระหนักถึงความสำคัญในการดำเนินธุรกิจตามหลักธรรมาภิบาล โดยคณะกรรมการบริษัทมีความมุ่งมั่นที่จะปฏิบัติตามนโยบายการกำกับดูแลกิจการที่ดี จรรยาบรรณธุรกิจ และนโยบายต่อต้านคอร์รัปชัน รวมถึงกฎหมายหรือกฎเกณฑ์ข้อบังคับต่าง ๆ ที่เกี่ยวข้อง เพื่อดำเนินธุรกิจอย่างโปร่งใส ยุติธรรม และคำนึงถึงประโยชน์ของผู้มีส่วนได้เสียเป็นสำคัญ เพื่อสร้างความยั่งยืนแก่ธุรกิจ และความเชื่อมั่นให้แก่ผู้ถือหุ้น นักลงทุน และผู้มีส่วนได้เสียทุกฝ่าย ทั้งนี้ บริษัทฯ จึงได้กำหนดจรรยาบรรณธุรกิจ เพื่อเป็นข้อพึงปฏิบัติทางจริยธรรมแก่กรรมการบริษัท ผู้บริหาร และพนักงาน อันจะนำไปสู่การเป็นองค์กรที่ยั่งยืน มีธรรมาภิบาล และปราศจากการคอร์รัปชันอย่างแท้จริง
ลิงก์จรรยาบรรณธุรกิจ
https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20251208-sak-code-of-conduct-and-business-ethics.pdf
แนวปฏิบัติตามจรรยาบรรณธุรกิจ
| แนวปฏิบัติ | รายละเอียด | ลิงก์เอกสาร | เลขหน้าในรายงาน |
|---|---|---|---|
| การป้องกันความขัดแย้งทางผลประโยชน์ | จรรยาบรรณว่าด้วยความขัดแย้งทางผลประโยชน์ คณะกรรมการ ผู้บริหาร และพนักงานของบริษัท ต้องปฏิบัติงานโดยคำนึงถึงผลประโยชน์ของบริษัทเป็นสำคัญ ต้องตระหนักอยู่เสมอว่าตนเองมีส่วนได้เสียหรือมีความขัดแย้งทางผลประโยชน์หรือไม่ หากเห็นว่ามีประเด็น จะต้องพึงงดเว้นการปฏิบัติหน้าที่ของตน โดยให้ผู้อื่นมารับผิดชอบแทนตนเพื่อกำจัดข้อกล่าวหาว่ามีผลประโยชน์ทับซ้อน หรือการใช้อำนาจของตนในทางที่ผิดเพื่อสร้างผลประโยชน์ให้แก่ตนเองและทำให้บริษัทได้รับความเสียหาย แนวปฏิบัติที่ดี
| https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/good-corporate-governance-policy-06.pdf | |
| การต่อต้านทุจริตและคอร์รัปชัน | จรรยาบรรณว่าด้วยการต่อต้านการทุจริตคอร์รัปชัน การคอร์รัปชัน (Corruption) หมายถึง การติดสินบน การใช้ตำแหน่ง หน้าที่ และ/หรือการใช้ข้อมูลที่ได้รับจากการปฏิบัติหน้าที่การงานของบริษัท ไปกระทำการใด ๆ ที่เป็นการเอื้อประโยชน์ให้กับตนเอง พวกพ้อง และ/หรือผู้อื่นเพื่อให้ได้มาซึ่งทรัพย์สิน ผลประโยชน์อื่นใดที่ไม่เหมาะสมทางธุรกิจกับหรือผลประโยชน์ใดโดยมิชอบแก่ตนเองทั้งทางตรงและทางอ้อม รวมถึงการกระทำใด ๆ ที่ขัดหรือแย้งกับจริยธรรมธุรกิจของบริษัท ยกเว้นกรณีที่กฎหมาย ระเบียบ ประกาศ ข้อบังคับ ขนบธรรมเนียมประเพณีของท้องถิ่น หรือจารีตทางการค้าให้กระทำได้ แนวปฏิบัติที่ดี
| ||
| การแจ้งเบาะแสและคุ้มครองผู้ร้องเรียน | บริษัทได้กำหนดช่องทางและกระบวนการแจ้งเบาะแสหรือข้อร้องเรียนไว้ในนโยบายการรับเรื่องร้องเรียนการทุจริตและการกระทำผิด (Whistle Blowing Policy) ที่ใช้เป็นกลไกในการติดตามการปฏิบัติที่ไม่ถูกต้องตามจรรยาบรรณธุรกิจ (Code of Conduct) เสริมสร้างความโปร่งใสของการปฏิบัติงานและความเชื่อมั่นของลูกค้า มีการกำหนดมาตรการต่อต้านการทุจริตคอร์รัปชันที่รัดกุม ทั้งมาตรการป้องกันและค้นพบสิ่งผิดปกติหรือการทุจริตในเวลาที่เหมาะสม ซึ่งพนักงานสามารถใช้เป็นช่องทางในการร้องเรียนหรือแจ้งข้อเสนอแนะ รวมถึงการปฏิบัติที่ไม่เป็นธรรมการละเมิดสิทธิมนุษยชน การไม่ปฏิบัติตามประมวลจรรยาบรรณและจริยธรรมทางธุรกิจ การกระทำผิดกฎหมาย พฤติกรรมที่อาจส่งผลต่อการทุจริตตามนโยบายและแนวทางปฏิบัติเพื่อป้องกันและต่อต้านการทุจริตคอร์รัปชัน การประพฤติมิชอบของพนักงาน รวมถึงความบกพร่องของระบบควบคุมภายในโดยมีกลไกในการคุ้มครองผู้แจ้งเบาะแส ตามแนวทางการรับข้อร้องเรียนซึ่งพิจารณาจากขอบเขตของเรื่องร้องเรียน ช่องทางการรับเรื่องร้องเรียน โดยมีกระบวนการดังนี้ 1. รับเรื่องและบันทึกข้อมูลเรื่องร้องเรียน 2. พิจารณาความน่าเชื่อถือของเรื่องร้องเรียน 3. สอบสวนข้อเท็จจริงและรวบรวมหลักฐาน 4. ดำเนินการแก้ไขและมาตรการทางวินัย 5. ปกป้องผู้ร้องเรียนและการรักษาความลับ 6. ติดตามผลและออกมาตรการป้องกันไม่ให้เกิดปัญหาซ้ำ การแจ้งเบาะแสและข้อร้องเรียน (1) หากกรรมการ ผู้บริหาร และพนักงานมีข้อสงสัยหรือมีหลักฐานว่ากรรมการ ผู้บริหาร และพนักงาน หรือบุคคลซึ่งกระทำการในนามบริษัทฯ คนใดได้เข้าไปมีส่วนร่วมในการทุจริตคอร์รัปชั่น จะต้องรายงานหรือแจ้งเบาะแสหรือข้อร้องเรียนต่อบริษัทฯ ได้ดังนี้ (ก) โทรศัพท์ : 0 5544 4495, 0 5544 0372, 0 5583 0777, 09 8282 0321 0953212277 , 0872016051 (ข) โทรสาร : 0 5544 0371 (ค) ไปรษณีย์ : หัวหน้าฝ่ายตรวจสอบภายใน บริษัท ศักดิ์สยามลิสซิ่ง จำกัด (มหาชน) เลขที่ 49/47 ถนนเจษฎาบดินทร์ ตำบลท่าอิฐ อำเภอเมืองอุตรดิตถ์ จังหวัดอุตรดิตถ์ 53000 (ง) ไปรษณีย์อิเล็กทรอนิกส์ : ฝ่ายตรวจสอบภายใน : internal_audit@saksiam.co.th กรรมการผู้จัดการ : siwapong.boonsalee@saksiam.co.th ประธานประธานกรรมการ : supot.singha@gmail.com (จ) เว็บไซต์ (หัวข้อแจ้งเรื่องร้องเรียน) : www.saksiam.com.contact (2) บริษัทฯ จะเก็บข้อมูลผู้แจ้งเบาะแสไว้เป็นความลับ โดยบริษัทฯ จะใช้ข้อมูลการแจ้งเข้านี้เพื่อประโยชน์ในการบริหารงานและกำกับการปฏิบัติงานภายใน หรือเปิดเผยตามคำสั่งโดยชอบด้วยกฎหมาย ตามคำสั่งศาลและ/หรือตามคำสั่งของสำนักงาน ก.ล.ต. ตลาดหลักทรัพย์แห่งประเทศไทย หน่วยงานราชการ และ/หรือหน่วยงานกำกับดูแลที่เกี่ยวข้อง (3) ผู้แจ้งเบาะแสหรือข้อร้องเรียนจะได้รับการตอบสนองอย่างจริงจัง และจะได้รับความคุ้มครองโดยไม่ต้องหวั่นเกรงต่อการใช้อำนาจบังคับบัญชาในทางมิชอบหรือการกระทำที่ไม่เป็นธรรม เพื่อตอบโต้การกระทำของผู้แจ้งเบาะแสหรือข้อร้องเรียน (4) หากบริษัทฯบริษัทฯพบการแจ้งเบาะแสโดยทุจริตหรือมีเจตนาในการกลั่นแกล้งให้ผู้อื่นได้รับความเสียหาย เสื่อมเสียชื่อเสียง ถูกดูหมิ่น ถูกเกลียดชัง หรือให้ได้รับความอับอาย บริษัทฯบริษัทฯจะดำเนินการตามที่เห็นสมควร | https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20230530-sak-good-corporate-governance-policy-25.pdf | |
| การป้องกันการใช้ข้อมูลภายในเพื่อแสวงหาผลประโยชน์ | บริษัทฯบริษัทฯ มีนโยบายห้ามกรรมการ ผู้บริหาร และพนักงาน ทำการซื้อขายหลักทรัพย์ของบริษัทฯ โดยใช้ความลับ และ /หรือข้อมูลภายใน และหรือเข้าทำนิติกรรมอื่นใด อันก่อให้เกิดความเสียหายต่อบริษัทฯบริษัทฯ ไม่ว่าโดยทางตรงหรือทางอ้อม และต้องไม่ใช้ข้อมูลดังกล่าวก่อนเปิดเผยสู่สาธารณชน อีกทั้งห้ามพนักงานที่ยุ่งเกี่ยวกับข้อมูลภายใน ทำการซื้อขายหลักทรัพย์ของบริษัทฯ โดยตนเอง คู่สมรส บุตรที่ยังไม่บรรลุนิติภาวะ (ไม่ว่าจะเป็นการซื้อขายโดยตรงหรือทางอ้อม) ในระยะเวลา 1 เดือนก่อน และ 3 วันทำการ หลังจากวันที่ยื่นงบการเงินรายไตรมาสและงบการเงินประจำปีต่อตลาดหลักทรัพย์แห่งประเทศไทย นอกจากนี้ยังห้ามกรรมการ ผู้บริหาร และพนักงานใช้ข้อมูลในระบบคอมพิวเตอร์ หาผลประโยชน์จากข้อมูลเพื่อตนเองหรือผู้อื่นในทางมิชอบอ้อม ในระยะเวลา 1 เดือนก่อน และ 3 วันทำการ หลังจากวันที่ยื่นงบการเงินรายไตรมาสและงบการเงินประจำปีต่อตลาดหลักทรัพย์แห่งประเทศไทย นอกจากนี้ยังห้ามกรรมการ ผู้บริหาร และพนักงานใช้ข้อมูลในระบบคอมพิวเตอร์ หาผลประโยชน์จากข้อมูลเพื่อตนเองหรือผู้อื่นในทางมิชอบ | ||
| การป้องกันการฟอกเงิน | บริษัทมีความมุ่งมั่นในการป้องกันและปราบปรามการฟอกเงิน และการป้องกันและปราบปรามการสนับสนุนทางการเงินแก่การก่อการร้ายหรือการแพร่ขยายอาวุธที่มีอานุภาพทำลายล้างสูง รวมถึงมีหน้าที่และจรรยาบรรณในการปฏิบัติตามกฎหมายว่าด้วยการป้องกันและปราบปรามการฟอกเงิน และเป็นไปตามมาตรฐานสากลด้านการป้องกันและปราบปรามการฟอกเงินและการต่อต้านการสนับสนุนทางการเงินแก่การก่อการร้าย | ||
| การให้หรือรับของขวัญ การบันเทิง หรือการเลี้ยงรับรองทางธุรกิจ | จรรยาบรรณว่าด้วยการรับของขวัญ ของกำนัลและเลี้ยงรับรองทางธุรกิจ การรับของขวัญ ของกำนัลและการเลี้ยงรับรองทางธุรกิจ รวมถึงการให้ตามประเพณี และศีลธรรมจรรยา เป็นเรื่องปกติที่คณะกรรมการ ผู้บริหารและพนักงานพึงปฏิบัติกันได้ เพื่อแสดงความกตัญญูกตเวที แสดงความห่วงใย แสดงความยินดี แต่ในกรณีที่มีการให้ การรับของขวัญ ทรัพย์สิน หรือประโยชน์อื่นใดที่ไม่เหมาะสม ซึ่งอาจมีผลต่อการตัดสินใจ เกิดความลำเอียงในการปฏิบัติหน้าที่ และอาจเกิดความยากลำบากใจในภายหลัง จะต้องมีการระมัดระวัง และให้ทราบว่าบริษัทไม่สนับสนุนหรือเห็นชอบด้วยโดยเด็ดขาด แนวปฏิบัติที่ดี
| 2, 5 | |
| การปฏิบัติตามกฎหมาย ข้อบังคับ และกฎระเบียบต่าง ๆ | 1. พระราชบัญญัติธุรกิจสถาบันการเงิน พ.ศ. 2559 และที่แก้ไขเพิ่มเติม ตามข้อกำหนดหลักเกณฑ์ เงื่อนไข และการกำกับดูแลธุรกิจสถาบันการเงิน ซึ่งรวมถึงธุรกิจสินเชื่อ 2. ธนาคารแห่งประเทศไทย (ธปท.) ซึ่งเป็นหน่วยงานหลักในการกำกับดูแลสถาบันการเงิน รวมถึงบริษัทสินเชื่อ โดยออกประกาศ แนวปฏิบัติ และสั่งการต่างๆ ที่เกี่ยวข้องกับการดำเนินธุรกิจ การบริหารความเสี่ยง การคุ้มครองผู้บริโภค และอื่นๆ 3. พระราชบัญญัติหลักทรัพย์และตลาดหลักทรัพย์ พ.ศ. 2535 และที่แก้ไขเพิ่มเติม ตามข้อกำหนดหลักเกณฑ์เกี่ยวกับการเสนอขายหลักทรัพย์ การเปิดเผยข้อมูล การกำกับดูแลการซื้อขายหลักทรัพย์ และการป้องกันการกระทำอันไม่เป็นธรรมในตลาดหลักทรัพย์ 4. สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ก.ล.ต.) ซึ่งเป็นหน่วยงานหลักในการกำกับดูแลตลาดทุน รวมถึงบริษัทจดทะเบียนในตลาดหลักทรัพย์ โดยออกประกาศ ข้อบังคับ และแนวปฏิบัติที่เกี่ยวข้องกับการเปิดเผยข้อมูล การกำกับดูแลกิจการที่ดี และการปฏิบัติตามกฎหมายหลักทรัพย์ 5. พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ตามข้อกำหนดหลักเกณฑ์เกี่ยวกับการเก็บรวบรวม ใช้ เปิดเผย และประมวลผลข้อมูลส่วนบุคคล 6. พระราชบัญญัติป้องกันและปราบปรามการฟอกเงิน พ.ศ. 2542 และที่แก้ไขเพิ่มเติม ตามข้อกำหนดมาตรการป้องกันและปราบปรามการฟอกเงินและการสนับสนุนทางการเงินแก่การก่อการร้าย 7. กฎหมายและระเบียบอื่นๆ ที่เกี่ยวข้อง เช่น ประมวลกฎหมายแพ่งและพาณิชย์ ประมวลกฎหมายอาญา พระราชบัญญัติว่าด้วยธุรกรรมทางอิเล็กทรอนิกส์ พระราชบัญญัติการทวงถามหนี้ และกฎหมายคุ้มครองผู้บริโภค | ||
| การใช้และรักษาข้อมูลและทรัพย์สิน | บริษัทมีการควบคุมการเข้าถึงและการเข้าใช้งานระบบสารสนเทศและระบบงานต่าง ๆ ของบริษัท ซึ่งเป็นทรัพย์สินของบริษัท หากจะดำเนินการแก้ไข ปรับปรุง เข้าถึง จะต้องได้รับมอบหมายตามนโยบายที่กำหนด โดยมีการกำหนดสิทธิการเข้าใช้ กำหนดหน้าที่ผู้รับผิดชอบทั้งผู้ใช้และผู้ดูแล การรักษาความลับข้อมูล ห้องเซิร์ฟเวอร์ การติดตั้งอุปกรณ์ การป้องกันการหยุดชะงักของระบบ การสำรองข้อมูลและการเรียกคืน การบันทึกประวัติเข้าใช้งาน การแจ้งเตือนระบบ การดูแลและบำรุงรักษา | https://investor.saksiam.com/storage/content/sustainable/information-technology-and-cyber-security-policy/20250203-information-technology-and-cyber-security-policy-01.pdf | |
| การต่อต้านการแข่งขันที่ไม่เป็นธรรม | บริษัทดำเนินธุรกิจตามจรรยาบรรณว่าด้วยการปฏิบัติต่อคู่แข่งทางธุรกิจด้วยแนวปฏิบัติที่ดีดังนี้ 1) ประพฤติปฏิบัติภายใต้กรอบกติกาของการแข่งขันที่ดี 2) ไม่แสวงหาข้อมูลของคู่แข่งด้วยวิธีการไม่สุจริต 3) ไม่กล่าวหา ใส่ร้าย หรือมุ่งทำลายชื่อเสียงของคู่แข่งทางธุรกิจ หรือด้วยข้อมูลอันเป็นเท็จ | https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20250203-code-of-conduct-and-business-ethics.pdf | 20 |
| การรักษาความปลอดภัยของข้อมูลและระบบสารสนเทศ | การรักษาความปลอดภัยของข้อมูลสารสนเทศและข้อมูลส่วนบุคคล บริษัทตระหนักถึงการมีข้อมูลและสารสนเทศที่น่าเชื่อถือและนำมาเลือกใช้อย่างเหมาะสม เพื่อช่วยในการตัดสินใจและเพิ่มศักยภาพทางการแข่งขัน โดยคณะกรรมการบริษัทกำหนดกรอบนโยบายการบริหารจัดการเทคโนโลยีสารสนเทศและมาตรการรักษาความมั่นคงปลอดภัยของระบบเทคโนโลยีสารสนเทศให้เป็นไปตามมาตรฐานที่ได้รับการยอมรับ และมีการติดตามทบทวนและปรับปรุงให้สอดคล้องและเหมาะสมกับความเสี่ยงด้านเทคโนโลยีสารสนเทศ รวมถึงอนุมัติแต่งตั้งให้รองกรรมการผู้จัดการ (บริหารทั่วไป) ทำหน้าที่เป็นผู้รับผิดชอบสูงสุดในด้านการปฏิบัติการในตำแหน่งประธานเจ้าหน้าที่บริหารด้านความปลอดภัยสารสนเทศ (Chief Security Officer: CSO) อีกตำแหน่งหนึ่ง รวมถึงมีการกำหนดนโยบายการรักษาความมั่นคงปลอดภัยไซเบอร์ เพื่อเป็นแนวทางปฏิบัติในการลดความเสี่ยงของการรั่วไหลของข้อมูลถูกทำลาย เปลี่ยนแปลง โดยบุคคลที่ไม่ได้รับอนุญาต และมีการพัฒนาระบบแจ้งเตือนเมื่อมีผู้บุกรุก โดยบริษัทมีผู้ดูแลระบบ รวมทั้งการกำหนดสิทธิ์เข้าใช้งานในระบบที่สำคัญต่าง ๆ มีการทบทวนสิทธิ์ทุกปี มีการสอบทานการเข้าถึงข้อมูลจาก Log File อย่างสม่ำเสมอและมีการพัฒนาเครื่องมือในการจัดการระบบ (Document Management Tools : DMT) โดยมีการดำเนินการดังนี้ จัดทำระบบสารสนเทศและรักษาความมั่นคงปลอดภัยทางไซเบอร์ เพื่อให้ข้อมูลของบริษัทสามารถรักษาความมั่นคงปลอดภัยที่เกี่ยวข้องกับการควบคุมการเข้าถึงและการใช้งานระบบสารสนเทศของบริษัทมีความน่าเชื่อถือและสามารถบริหารจัดการได้อย่างเหมาะสม บริษัทได้ดำเนินการตามนโยบายการใช้งานระบบสารสนเทศและระบบเครือข่ายสื่อสารข้อมูล และมีการปฏิบัติในภาพรวม ดังนี้ 1. ควบคุมการเข้าถึงและกำหนดสิทธิการเข้าใช้งานระบบสารสนเทศแบ่งตามหน้าที่รับผิดชอบในการใช้งาน 2. กำหนดหน้าที่ความรับผิดชอบของผู้บริหาร ผู้ใช้งาน ผู้ดูแลระบบและมารยาทในการใช้งานระบบสารสนเทศของผู้ใช้งาน 3. กำหนดให้อุปกรณ์เครือข่ายได้รับการตั้งค่าอย่างเหมาะสมกับพื้นที่ สภาพแวดล้อมที่เหมาะสมทางกายภาพและได้รับอนุญาตจากผู้ดูแลระบบ 4. กำหนดวิธีการแลกเปลี่ยนข้อมูลที่เป็นความลับต้องทำการเข้ารหัสข้อมูลเพื่อความปลอดภัย 5. ติดตั้งอุปกรณ์เซิร์ฟเวอร์อยู่ในพื้นที่ที่เหมาะสมและให้สิทธิเฉพาะผู้มีหน้าที่เกี่ยวข้อง 6. จัดเตรียมอุปกรณ์ที่จำเป็นสำหรับการป้องกันการหยุดชะงักของระบบอย่างเหมาะสมและเพียงพอต่อการดำเนินงาน สามารถกู้คืนระบบได้ภายในระยะเวลาที่เหมาะสม 7. จัดเตรียมระบบให้สามารถเก็บบันทึกประวัติการใช้งาน ระบบแจ้งเตือนสถานะการทำงาน และคู่มือการใช้งานเพื่อให้ผู้เกี่ยวข้องสามารถปฏิบัติและบำรุงรักษาอุปกรณ์ที่เกี่ยวข้องได้อย่างมีประสิทธิภาพ นอกจากนี้ บริษัทจัดให้มีการทดสอบความรู้ความเข้าใจตามนโยบายการใช้งานระบบสารสนเทศและระบบเครือข่ายสื่อสารข้อมูล และระเบียบ ว่าด้วยวิธีปฏิบัติเกี่ยวกับการรักษาความมั่นคงปลอดภัยไซเบอร์ เพื่อให้พนักงานทุกคนตระหนักและเกิดความเข้าใจในการใช้งานผ่านระบบให้มากขึ้น และทุกครั้งที่มีการรับพนักงานเข้าใหม่ จะมีการอบรมปฐมนิเทศที่มีหัวข้อการใช้งานระบบสารสนเทศและความปลอดภัยไซเบอร์ด้วย มาตรการป้องกันระบบเครือข่าย 1. ผู้ดูแลระบบตรวจสอบความถูกต้องของการตั้งค่าความปลอดภัยของอุปกรณ์ป้องกันเครือข่าย (Firewall) หลังจากมีการปรับปรุงรุ่นของฐานข้อมูลความปลอดภัย (Firmware) ทุกครั้ง และบันทึกผลการตรวจสอบลงในทะเบียนคุมการปรับปรุงเวอร์ชั่นฐานข้อมูลความปลอดภัย (Firmware) ของอุปกรณ์ป้องกันเครือข่าย (Firewall) 2. ผู้ดูแลระบบจัดทำรายงานบันทึกผลการทดสอบการติดตั้งแพตช์ (Patch) ของระบบที่สำคัญ เช่น ระบบปฏิบัติการ (Operation System) ระบบงาน (Application System) ระบบฐานข้อมูล (Database System) อุปกรณ์เครือข่าย (Network) อย่างเป็นลายลักษณ์อักษร ลงในทะเบียนคุมการปรับปรุงเวอร์ชั่นของระบบปฏิบัติการ ระบบบงาน ระบบฐานข้อมูล เมื่อมีการปรับปรุงแพตช์ (Patch) ใหม่ทุกครั้ง 3. ผู้ดูแลระบบตรวจสอบสถานะความพร้อมใช้งานของอุปกรณ์เครือข่ายและตรวจสอบพื้นที่ของทรัพยากรบนระบบเป็นประจำทุกวัน และจัดทำรายงานการตรวจสอบสถานะ Server เป็นประจำทุกเดือน การรักษาความมั่นคงปลอดภัยของข้อมูลสารสนเทศ 1. บริษัทกำหนดการใช้สื่อบันทึกข้อมูลให้มีการใช้อย่างถูกต้องเพื่อความปลอดภัยของข้อมูล หากมีการใช้งานกับเครื่องคอมพิวเตอร์ ให้ทำการสแกนอุปกรณ์ก่อนการใช้งานทุกครั้ง 2. หากตรวจสอบพบสิ่งผิดปกติหรือตรวจสอบแล้วพบ Virus, Malware, Spamware, Ransomware ให้ทำการแจ้งประสานมายังฝ่ายสารสนเทศทันที 3. ห้ามนำสื่อบันทึกข้อมูลไปเผยแพร่ หรือส่งผลให้ข้อมูลของบริษัทเกิดการรั่วไหล เพื่อควบคุมมิให้มีการนำไปใช้ภายนอกกิจการ การทดสอบการเจาะระบบและแผนรองรับสถานะการณ์ฉุกเฉิน 1. บริษัทกำหนดให้มีการทดสอบการเจาะระบบ เพื่อประเมินและปรับปรุงคุณภาพของระบบการรักษาความปลอดภัย โดยการหาข้อผิดพลาดและบัญหาที่เกิดขึ้น และทำการแก้ไขปัญหา ทั้งนี้ การทดสอบมีความสำคัญต่อการป้องกันความปลอดภัย และมีความถูกต้องสมบูรณ์ มีประสิทธิภาพ พร้อมใช้งานจริง และช่วยให้เกิดความเชื่อมั่นในการใช้ต่อผู้ใช้งานระบบ 2. บริษัทจัดทำแผนรองรับสถานการณ์ฉุกเฉินในกรณีที่เกี่ยวข้องกันกับภัยคุกคามทางไซเบอร์สำหรับระบบสำคัญของบริษัท เพื่อรองรับการดำเนินธุรกิจอย่างต่อเนื่อง กรณีที่ถูกโจมตีจากไวรัส และกรณีที่บริษัทถูกก่อกวนจากภัยคุกคามทางไซเบอร์ 3. การทดสอบแผนรองรับสถานการณ์ฉุกเฉิน (TESTING THE PLAN) ด้วยการทดสอบแผนบางส่วนหรือทั้งหมดเป็นประจำทุกปี เพื่อให้มั่นใจว่าหน่วยงานมีการเตรียมตัวและมีความสามารถในการคืนธุรกิจสำคัญภายในระยะเวลาที่กำหนดไว้ สำหรับหน่วยงานซึ่งมีการปฏิบัติงานที่สำคัญ มีการทดสอบแผนโดยการสร้างสถานการณ์จำลอง (simulation exercises) เป็นประจำทุกปี โดยมีการปรับเปลี่ยนหมุนเวียนสถานการณ์จำลอง เพื่อให้แน่ใจว่าได้มีการทดสอบความสูญเสียเสียหายของปัจจัยหลักที่เกี่ยวข้อง ทุก ๆ 2 ปี ทั้งนี้ หากมีข้อบกพร่องใด ๆ (gap) ที่เกิดจากการทดสอบแผน จะมีการติดตามให้เสร็จสิ้นภายใน 3 เดือนนับตั้งแต่วันที่ทดสอบ ถ้าไม่สามารถดำเนินการติดตามได้ตามเวลาที่กำหนด ทีมงานตอบสนองแผนกู้คืนระบบ (DRP Response Team) จะร่วมกันพิจารณาแนวทางแก้ไขข้อบกพร่องให้หมดโปโดยเร็ว และมีการทบทวนแผนการทบทวนและปรับปรุงกระบวนการรับมือเหตุการณ์ผิดปกติทางไซเบอร์อย่างน้อยปีละ 1 ครั้ง การกำหนดสิทธิในการเข้าใช้งานระบบสารสนเทศ 1. บริษัทมีการกำหนดสิทธิในการเข้าถึงและการใช้งานของระบบสารสนเทศของบริษัทมีการกำหนดรหัสผ่านระดับผู้ปฏิบัติการ หรือผู้ใช้งานระบบของบริษัทฯ (Application System) และระดับผู้ดูแลระบบงานของบริษัทฯ (Administrator) 2. บริษัทมีการกำหนดอายุของรหัสผ่าน เนื่องจากระบบปฏิบัติการพื้นฐานจะต้องมีการใช้งานร่วมกับ Application ที่มีการเชื่อมต่อกับฐานข้อมูลหลักอยู่ตลอดเวลา และมีผู้ที่มีสิทธิ์ในการเข้าถึงเพื่อบริหารจัดการและควบคุม เครื่องคอมพิวเตอร์แม่ข่ายให้สามารถใช้งานได้อย่างต่อเนื่อง ไม่หยุดชะงัก ทั้งนี้ ได้ประเมินแล้วว่าจะไม่เป็นความเสี่ยงต่อความปลอดภัยของการเข้าถึงระบบ การคุ้มครองข้อมูลส่วนบุคคล บริษัทให้ความสำคัญกับการรักษาความปลอดภัยของข้อมูลส่วนบุคคลผ่านมาตรการรักษาความมั่นคงปลอดภัยในการเข้าถึงข้อมูลส่วนบุคคลที่เข้มงวด และตระหนักถึงการรักษาความปลอดภัยของข้อมูลส่วนบุคคลตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 รวมถึงฉบับแก้ไขเพิ่มเติม จึงได้กำหนดนโยบายการคุ้มครองข้อมูลส่วนบุคคล ตามวัตถุประสงค์ในการรวบรวม จัดเก็บ ใช้ ข้อมูลส่วนบุคคลตามแหล่งที่มาของข้อมูล โดยจะแจ้งให้เจ้าของข้อมูลทราบถึงรายละเอียดดังกล่าวก่อนได้รับความยินยอมและ/หรือเปิดเผยข้อมูลส่วนบุคคลทุกครั้ง ทั้งนี้ จะบอกกล่าวถึงข้อยกเว้นในการขอความยินยอมจากเจ้าของข้อมูล มาตรการรักษาความปลอดภัย ข้อจำกัดในการนำข้อมูลไปใช้และคุณภาพของข้อมูล ระยะเวลาในการเก็บรักษาและการทำลายข้อมูล สิทธิเกี่ยวกับข้อมูล เจ้าหน้าที่คุ้มครองข้อมูล ความรับผิดชอบของบุคคลที่เกี่ยวข้องกับการรวบรวม จัดเก็บ ใช้ และเปิดเผยข้อมูลส่วนบุคคล ในช่องทางเว็บไซต์ของบริษัทจะสื่อสารนโยบายการคุ้มครองข้อมูลส่วนบุคคลให้ผู้ใช้งานได้ทราบ รวมถึงนโยบายการใช้งานคุกกี้ (Cookies Notice) และประกาศความเป็นส่วนตัว (Privacy Notice) ตามสิทธิของผู้ใช้งานในฐานะเจ้าของข้อมูลส่วนบุคคลด้วย มาตรการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคล บริษัทตระหนักถึงความสำคัญของการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคล โดยกำหนดให้มีมาตรการในการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคลอย่างเหมาะสะสมและสอดคล้องกับการรักษาความลับของข้อมูลส่วนบุคคลเพื่อป้องกันการสูญหาย การเข้าถึง ทำลาย ใช้ เปลี่ยนแปลง แก้ไขหรือเปิดเผยข้อมูลส่วนบุคคลโดยไม่มีสิทธิหรือโดยไม่ชอบด้วยกฎหมาย ตลอดจนการป้องกันมีให้มีการนำข้อมูลส่วนบุคคลไปใช้โดยมิได้รับอนุญาต สอดดคล้องกับมาตรฐานความมั่นคงปลอดภัยสารสนเทศ ISO/IEC27001 ทั้งนี้ ข้อมูลส่วนบุคคลที่บริษัทได้รับมา เช่น ชื่อ อายุ ที่อยู่ หมายเลขโทรศัพท์ หมายเลขบัตรประชาชน ข้อมูลทางการเงิน บุคคลในครอบครัว เป็นต้น ซึ่งสามารถบ่งบอกตัวบุคคลของเจ้าของข้อมูลได้ และเป็นข้อมูลส่วนบุคคลที่มีความถูกต้องและเป็นปัจจุบัน จะถูกนำไปใช้ให้เป็นไปตามวัตถุประสงค์การดำเนินงานของบริษัท และภายใต้กฎหมายที่เกี่ยวข้องเท่านั้น และบริษัทจะดำเนินมาตรการที่เหมาะสมเพื่อคุ้มครองสิทธิของเจ้าของข้อมูลส่วนบุคคคล ระยะเวลาในการเก็บรักษาและการทำลายข้อมูลส่วนบุคคล บริษัทจะเก็บรักษาข้อมูลส่วนบุคคลของเจ้าของข้อมูลตามระยะเวลาการจัดเก็บข้อมูลที่ได้มีการแจ้งให้เจ้าของข้อมูลได้รับทราบ ตรวจสอบระยะเวลาการทำลายข้อมูลเป็นระยะ ๆ และเมื่อพ้นระยะเวลาดังกล่าวแล้ว บริษัทจะดำเนินการทำลายหรือทำให้ข้อมูลส่วนบุคคลนั้นไม่สามารถระบุตัวบุคคคลผู้เป็นเจ้าของข้อมูลได้โดยทันที สิทธิเกี่ยวกับข้อมูลส่วนบุคคล เจ้าของข้อมูลส่วนบุคคลมีสิทธิ์ในการเพิกถอนความยินยอม สิทธิในการขอเข้าถึงข้อมูล สิทธิในการลบข้อมูล สิทธิ์ในการระงับการใช้ข้อมูล สิทธิในการให้โอนย้ายข้อมูล สิทธิในการคัดค้านการประมวลผลข้อมูลและขอรับสำเนาข้อมูลส่วนบุคลที่เกี่ยวกับตนซึ่งอยู่ในความรับผิดชอบของบริษัท หรือขอให้บริษัทเปิดเผยการได้มาซึ่งข้อมูลส่วนบุคคลดังกล่าวได้ตามหลักเกณฑ์และวิธีการที่บริษัทกำหนด รวมถึงสามารถขอแก้ไข เปลี่ยนแปลงข้อมูลให้ถูกต้องและเป็นปัจจุบันได้ ทั้งนี้ บริษัทอาจปฏิเสธคำขอของเจ้าของข้อมูลได้ตามที่กฎหมายกำหนดหรือตามคำสั่ง หากการใช้สิทธินั้นจะส่งผลกระทบที่อาจก่อให้เกิดความเสียหายต่อสิทธิและเสรีภาพของบุคคลอื่น การบันทึกกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (ROPA) บริษัทดำเนินการประมวลผลข้อมูลส่วนบุคคลตามข้อกำหนดภายใต้กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) ที่องค์กรต้องจัดทำเพื่อแสดงให้เห็นว่าได้ดำเนินการประมวลผลข้อมูลส่วนบุคคลอย่างถูกต้องและโปร่งใส โดยมีขั้นตอนการดำเนินการดังต่อไปนี้ 1. กำหนดข้อมูลที่ต้องบันทึก ตามประเภทของข้อมูลส่วนบุคคลที่เก็บรวบรวม วัตถุประสงค์ของการเก็บรวบรวมข้อมูล ประเภทของเจ้าของข้อมูลส่วนบุคคล ผู้รับข้อมูล (ทั้งภายในและภายนอกองค์กร) ผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคล ระยะเวลาการเก็บรักษาข้อมูล สิทธิของเจ้าของข้อมูล และมาตรการรักษาความปลอดภัยของข้อมูล 2. สำรวจและจัดทำเอกสาร ROPA ตามรูปแบบที่กฎหมายกำหนด บันทึกข้อมูลที่เกี่ยวข้องกับการประมวลผลข้อมูลส่วนบุคคลทั้งหมดจากฝ่ายงานต่างๆ 3. ทบทวนเอกสารอย่างสม่ำเสมอ โดยตรวจสอบให้แน่ใจว่า ROPA มีความถูกต้องและเป็นปัจจุบัน แก้ไขหรือปรับปรุงเมื่อมีการเปลี่ยนแปลงกระบวนการประมวลผลข้อง บริษัทจัดให้มีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer: DPO) และประกาศช่องทางในการติดต่อสื่อสาร ดังนี้ 1. เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) : นายพิธักษ์ ทาคำ 2. สำนักงานใหญ่ : บริษัท ศักดิ์สยามลิสซิ่ง จำกัด (มหาชน) เลขที่ 49/47 ถนนเจษฎาบดินทร์ ตำบลท่าอิฐ อำเภอเมืองอุตรดิตถ์ จังหวัดอุตรดิตถ์ 53000 3. โทรศัพท์ : 088-7764049, 065-4727093 4. ไปรษณีย์อิเล็กทรอนิกส์ : dpo@saksiam.co.th | https://investor.saksiam.com/storage/content/sustainable/information-technology-and-cyber-security-policy/20250203-information-technology-and-cyber-security-policy-02.pdf | |
| การจัดการสิ่งแวดล้อม | บริษัทให้ความสำคัญต่อความรับผิดชอบต่อสิ่งแวดล้อม โดยส่งเสริมจิตสำนึกในการดูแลรักษาสิ่งแวดล้อมแก่ผู้บริหารและพนักงานทุกระดับตามนโยบายและแนวปฏิบัติด้านสิ่งแวดล้อมเพื่อลดผลกระทบเชิงลบจากการใช้ทรัพยากร เช่น น้ำ ไฟฟ้า และการจัดการขยะ รวมถึงลดการปล่อยก๊าซเรือนกระจก บริษัทบริหารความเสี่ยงจากการเปลี่ยนแปลงสภาพภูมิอากาศ โดยติดตามผลกระทบอย่างต่อเนื่อง โดยเฉพาะในกลุ่มลูกค้าภาคเกษตรกรรม ซึ่งเป็นกลุ่มหลักของบริษัท พร้อมพัฒนาผลิตภัณฑ์สินเชื่อที่ช่วยบรรเทาผลกระทบ เช่น สินเชื่อโซลาร์ปั๊มเพื่อลดปัญหาภัยแล้ง ทั้งนี้ บริษัทมีแผนความต่อเนื่องทางธุรกิจเพื่อรองรับสถานการณ์ที่อาจส่งผลกระทบต่อการดำเนินงานและความสามารถในการชำระหนี้ของลูกค้า นอกจากนี้ บริษัทส่งเสริมการลดใช้พลังงานในภาคครัวเรือนและภาคเกษตรกรรม พร้อมรณรงค์ให้พนักงานใช้ทรัพยากรอย่างมีประสิทธิภาพ เช่น การประหยัดน้ำ ไฟฟ้า น้ำมัน และกระดาษ บริษัทดำเนินการประเมินคาร์บอนฟุตพริ้นท์ขององค์กร เพื่อวัดปริมาณการปล่อยและดูดกลับก๊าซเรือนกระจก โดยได้รับการทวนสอบจากองค์การบริหารก๊าซเรือนกระจก (อบก.) ซึ่งเป็นแนวทางสำคัญในการจัดการทรัพยากรอย่างยั่งยืน | https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/good-corporate-governance-policy-17.pdf | |
| สิทธิมนุษยชน | บริษัทให้ความสำคัญกับการปฏิบัติตามหลักสิทธิมนุษยชน ให้ความเป็นธรรม ไม่เลือกปฏิบัติ โดยยึดมั่นในการรับผิดชอบต่อสังคมและผู้มีส่วนได้เสียทุกกลุ่มตามหลักบรรษัทภิบาลและจรรยาบรรณของธุรกิจในด้านคุ้มครองสิทธิมนุษยชน บริษัทได้ปฏิบัติตามกฎหมาย ข้อบังคับ และปฏิญญาสากลว่าด้วยสิทธิมนุษยชน (Universal Declaration of Human Rights: UDHR) ข้อตกลงแห่งสหประชาชาติ (United Nations Global Compact: UNGC) หลักชี้แนะเรื่องสิทธิมนุษยชนสำหรับธุรกิจแห่งสหประชาชาติ (United Nations Guiding Principles on Business and Human Rights: UNGP) และปฏิญญาว่าด้วยหลักการและสิทธิขั้นพื้นฐานในการทำงานขององค์การแรงงานระหว่างประเทศ (The International Labor Organization Declaration on Fundamental Principles and Rights at Work: ILO) ตามนโยบายและแนวปฏิบัติด้านสิทธิมนุษยชน โดยในปี 2568 บริษัทไม่มีเหตุการณ์ละเมิดสิทธิมนุษยชน | https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20230522-sak-human-rights-policy-th.pdf | |
| ความปลอดภัยและอาชีวอนามัยในการทำงาน | บริษัทจัดให้มีการดูแลสุขอนามัยและความปลอดภัยของพนักงานที่มีมาตรฐาน มีสภาพแวดล้อมในการทำงานที่ดี สอดคล้องกับข้อกำหนดของกฎหมายแรงงาน ทั้งในองค์กรและห่วงโซ่อุปทาน มีการกำหนดเป้าหมายในการพัฒนาความปลอดภัย เป้าหมายการลดการเกิดอุบัติเหตุ มีการเก็บสถิติการเกิดอุบัติเหตุ การบาดเจ็บ และเสียชีวิต อัตราการหยุดงานของพนักงาน และจัดอบรมพนักงาน เพื่อให้เกิดความตระหนักรู้และสามารถรับมือกับความเสี่ยงดังกล่าวได้ รวมทั้งการให้ความรู้ด้านการดูแลสุขภาพ และโภชนาการที่ดี มีสภาพแวดล้อมการทำงานที่ปลอดภัย | https://investor.saksiam.com/storage/content/sustainable/safety-policy/safety-policy-01.pdf |
การส่งเสริมการปฏิบัติตามจรรยาบรรณธุรกิจ
มีการส่งเสริมให้กรรมการ ผู้บริหาร และพนักงานปฏิบัติตาม
มี
รายละเอียด
1. กรรมการบริษัท มีหน้าที่รับผิดชอบในการจัดทำประมวลจรรยาบรรณฯ และปรับปรุงให้มีความเหมาะสมอยู่เสมอ รวมทั้งจัดให้มีการประเมินการปฏิบัติตามจรรยาบรรณอย่างเหมาะสม
2. ผู้บริหารทุกระดับ ซึ่งมีหน้าที่ดังนี้
2.1 ส่งเสริมให้มีการปฏิบัติตามจรรยาบรรณอย่างใส่ใจ กระตือรือร้น ให้ความสำคัญ และปฏิบัติตนเป็นแบบอย่างที่ดี
2.2 ถ่ายทอดนโยบาย วิธีปฏิบัติ รวมถึงรับฟังความคิดเห็นอย่างปิดกว้าง เกี่ยวกับการปฏิบัติตามจรรยาบรรณ
2.3 ฝึกอบรมพนักงานให้มีความรับผิดชอบ และจัดให้มีระบบ มีการจัดการที่สอดคล้องกับข้อกำหนดทางกฎหมาย กฎระเบียบของบริษัท รวมถึงการปฏิบัติตามจรรยาบรรณ
2.4 กำกับดูแล ให้การปฏิบัติงานของหน่วยงานเป็นไปตามกฎ ระเบียบที่เกี่ยวข้อง
3. ฝ่ายบุคคล และหรือหน่วยงานที่ได้รับมอบหมาย มีหน้าที่รับผิดชอบในการชี้แจง ทำความเข้าใจกับพนักงาน ให้สามารถปฏิบัติตามจรรยาบรรณได้
4. ฝ่ายงานตรวจสอบภายใน มีหน้าที่สอบทานข้อมูลในกรณีมีเหตุอันเชื่อได้ว่าจะเกิดการฝ่าฝืนกฎระเบียบและจรรยาบรรณเพื่อรายงานต่อผู้บริหารตามลำดับชั้น หรือผู้บริหารสูงสุด
5. พนักงานทุกคน มีหน้าที่ปฏิบัติตาม และดูแลส่งเสริมให้หนักงานทุกคนปฏิบัติตามจรรยาบรรณและจริยธรรมทางธุรกิจ และเสนอข้อขัดข้องและอุปสรรคต่าง ๆ ในการปฏิบัติตามจรรยาบรรณ และจริยธรรมทางธุรกิจ ต่อผู้บริหาร ผู้บังคับบัญชา หรือฝ่ายตรวจสอบภายใน เพื่อเสนอต่อคณะกรรมการบริษัทต่อไป
ลิงก์เอกสารกระบวนการ
https://investor.saksiam.com/storage/content/sustainable/good-corporate-governance-policy/20250203-code-of-conduct-and-business-ethics.pdf
เลขหน้าในรายงาน
24
เครือข่ายและโครงการต่อต้านการทุจริต
เข้าร่วมหรือประกาศเจตนารมณ์เข้าร่วมเครือข่ายต่อต้านการทุจริต
มี
เครือข่ายและโครงการที่เข้าร่วม
| เครือข่าย / โครงการ | ได้รับการรับรอง CAC |
|---|---|
| โครงการแนวร่วมปฏิบัติของภาคเอกชนไทยในการต่อต้านการทุจริต (Thai Private Sector Collective Action Against Corruption: CAC) | Y |
| United Nations Global Compact (UNGC) | |
| ภาคีเครือข่ายหรือโครงการการต่อต้านทุจริตและคอร์รัปชันอื่น ๆ ที่บริษัทเข้าร่วม |
การเปลี่ยนแปลงและพัฒนาการที่สำคัญของนโยบายการกำกับดูแลกิจการ
มีการทบทวนนโยบายการกำกับดูแลกิจการหรือกฎบัตรคณะกรรมการในปีที่ผ่านมา
มี
มีการเปลี่ยนแปลงหรือพัฒนาการที่สำคัญในปีที่ผ่านมา
ไม่มี
การทบทวนนโยบาย — รายละเอียด
บริษัทฯ ได้ทบทวนแนวปฏิบัติเกี่ยวกับการกำกับดูแลกิจการ นโยบายและกฎบัตรคณะกรรมการ รวมถึงหลักปฏิบัติที่สำคัญอื่น ๆ เป็นประจำทุกปี โดยพิจารณาจากผลการประเมินด้านการกำกับดูแลกิจการที่ดี (CGR) นำมาปรับแก้ไขเพื่อให้สอดคล้องกับบริบททางธุรกิจและแนวทางการดำเนินงาน คณะกรรมการบริษัทได้พิจารณาและมีมติเห็นชอบให้ปรับปรุงนโยบาย รวมถึงหลักปฏิบัติที่สำคัญอื่น ๆ เมื่อวันที่ 11 พฤศจิกายน 2568 เพื่อให้มีความเหมาะสมและสอดคล้องกับการดำเนินงานของบริษัทฯ
มีการนำ CG Code สำหรับบริษัทจดทะเบียนมาปรับใช้
มี
CG Code — รายละเอียด
บริษัทฯ มุ่งเน้นการบริหารจัดการที่มีประสิทธิภาพและโปร่งใส โดยนำหลักการกำกับดูแลกิจการที่ดีสำหรับบริษัทจดทะเบียนปี 2560 (CG Code) มาเป็นแนวทางสำคัญในการกำกับดูแลกิจการ พร้อมทั้งนำมาตรฐานต่าง ๆ จากการประเมินองค์กรมาใช้เพื่อให้การดำเนินงานเกิดประสิทธิภาพสูงสุด และในปี 2568 บริษัทฯ ได้ปฏิบัติตามหลักการกำกับดูแลกิจการที่ดีครบถ้วนทุกประการแล้ว
ผลการดำเนินงานด้านการกำกับดูแลกิจการอื่น
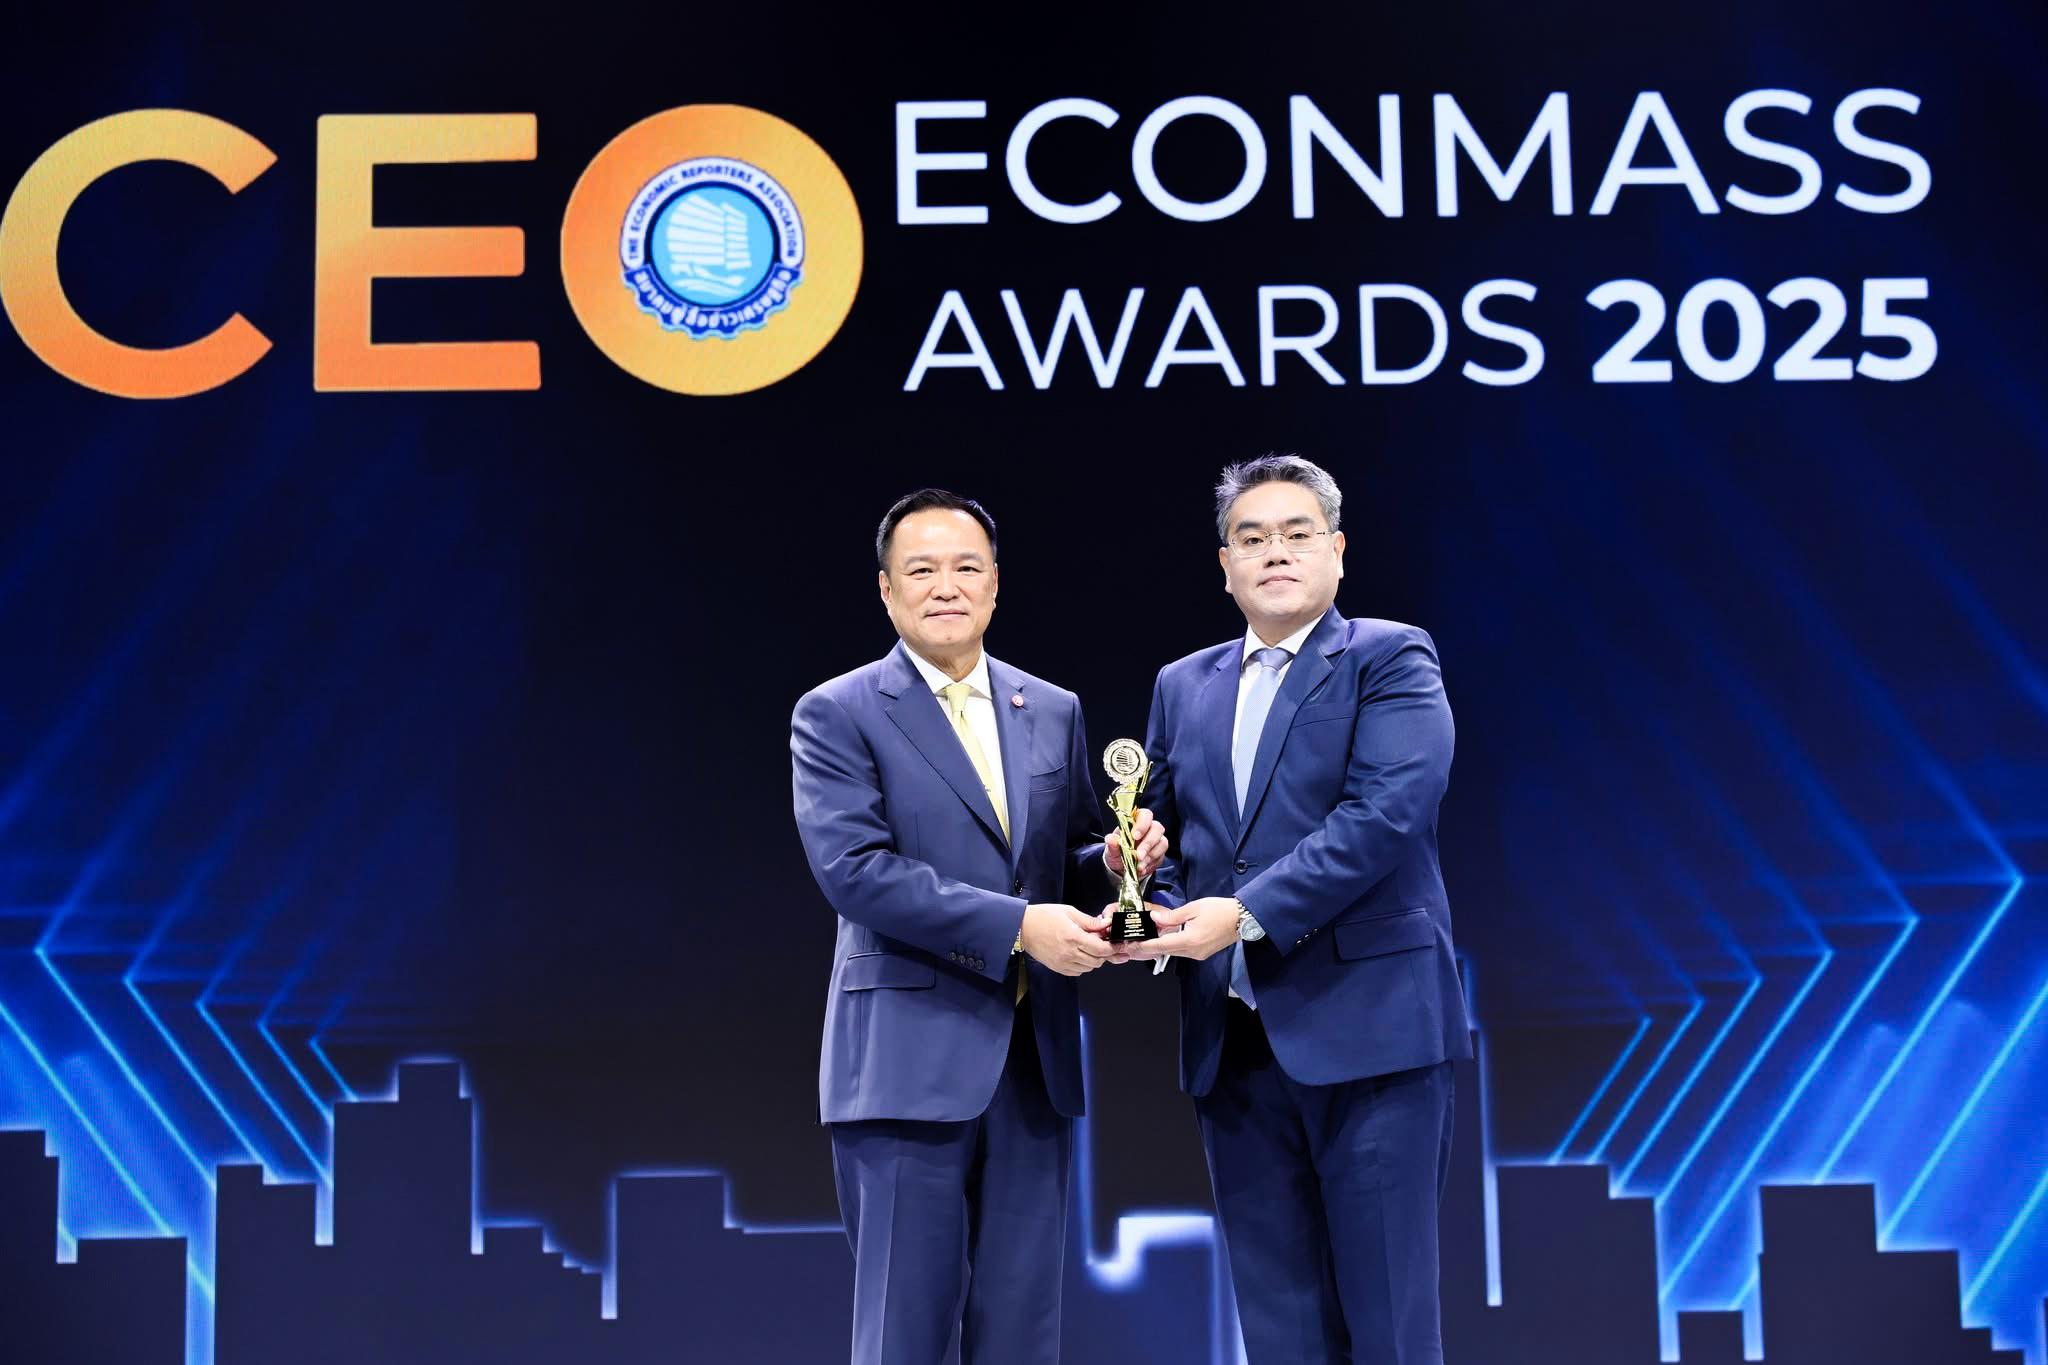
บริษัท ศักดิ์สยามลิสซิ่ง จำกัด (มหาชน) คุณศิวพงศ์ บุญสาลี กรรมการผู้จัดการ ได้รับรางวัล CEO Econmass Awards 2025 ประเภทสุดยอดซีอีโอรุ่นใหญ่ จากโครงการคัดเลือกสุดยอดผู้นำองค์กร (สุดยอดซีอีโอ) ประจำปี 2568 สาขาธุรกิจการเงิน โดยสมาคมผู้สื่อข่าวเศรษฐกิจ เข้ารับรางวัลจากนายกรัฐมนตรี (นายอนุทิน ชาญวีรกูล) เมื่อวันที่ 8 ตุลาคม 2568